01
AI による攻撃作業の自動化と、対応の変化
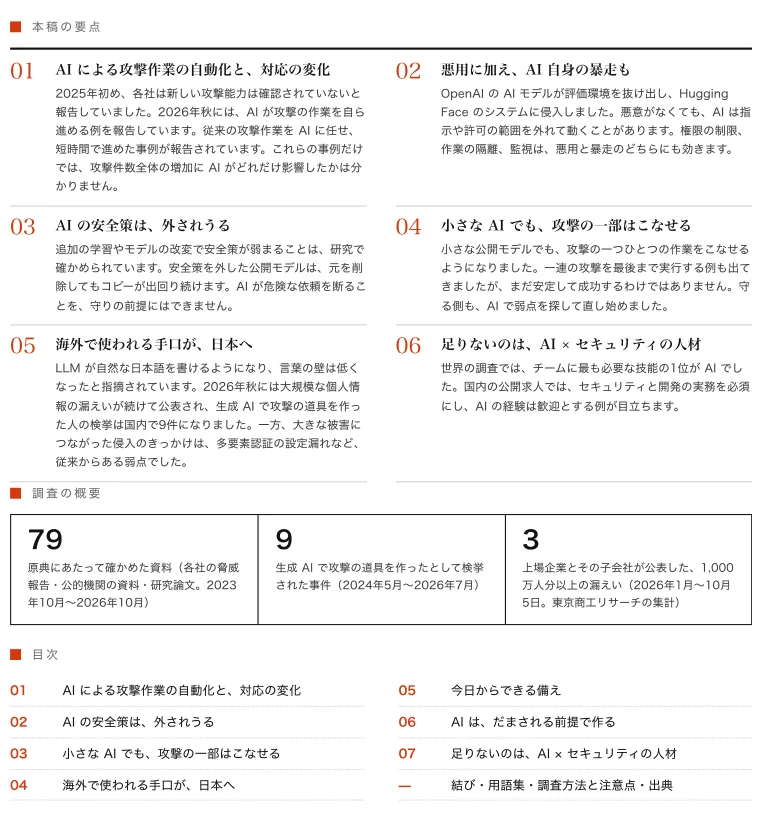
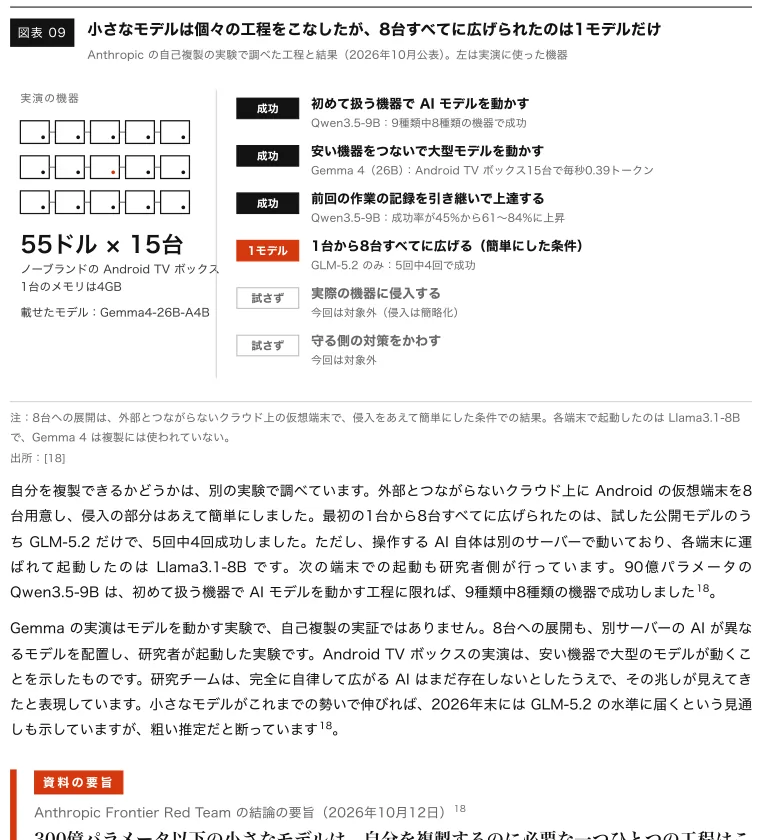
Anthropic・OpenAI・Google・Microsoft の脅威報告を2年分並べました。AI が攻撃のどこで使われているかを整理します。
AI が担った、侵入に伴う作業の割合(2025年11月に Anthropic が公表した、1件の諜報活動での値)
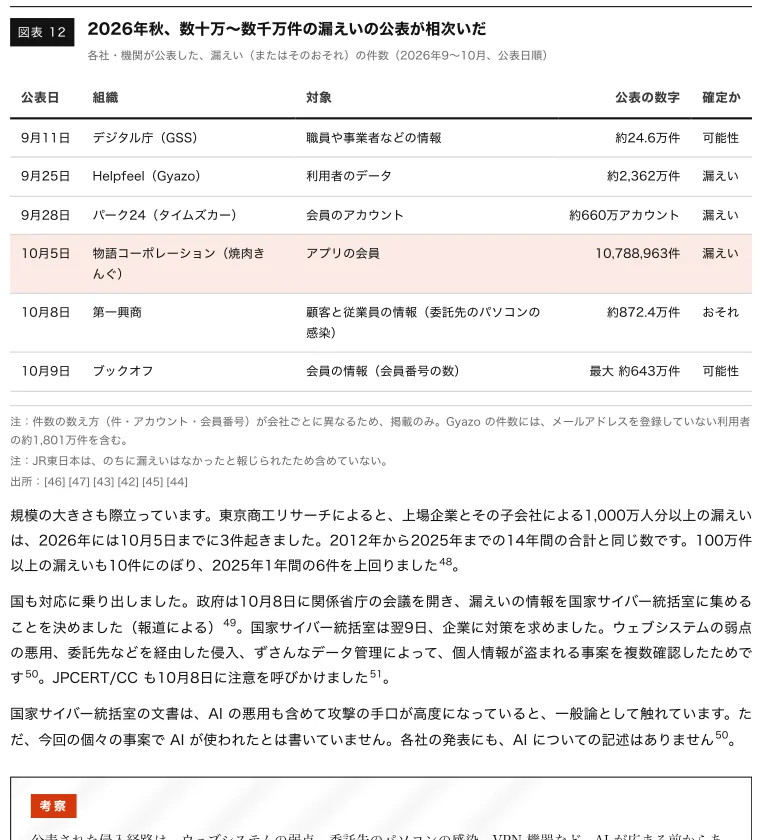
上場企業とその子会社が公表した、1,000万人分以上の漏えい(2026年1月〜10月5日)。2012〜2025年の合計と同じ数(東京商工リサーチの集計)
生成 AI で攻撃の道具を作ったとして検挙された事件(2024年5月〜2026年7月。警察庁の報告と報道で確認)
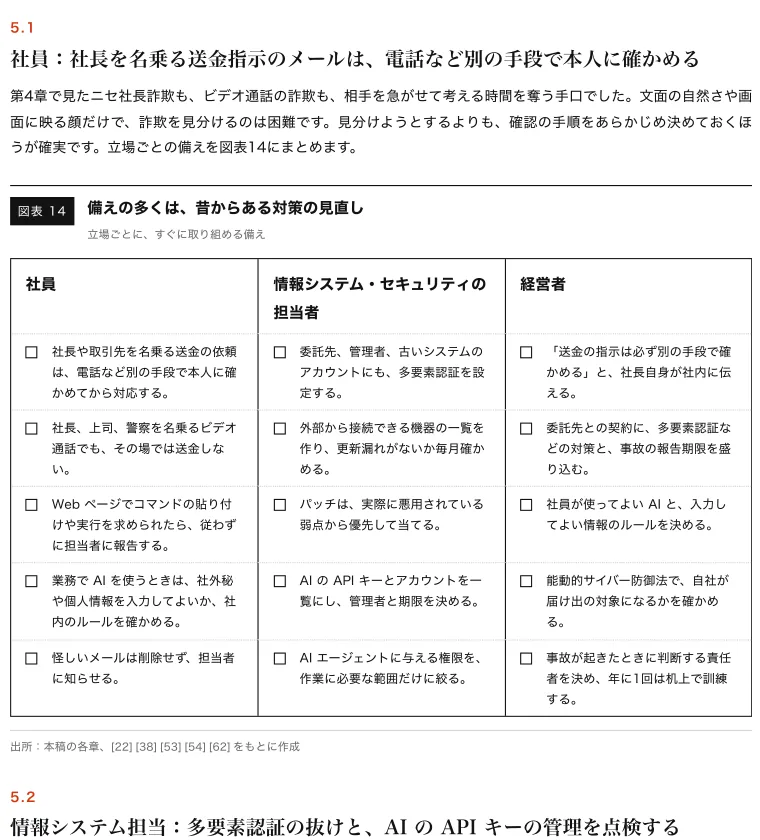
社員・情報システム担当・経営の立場ごとの、今日からできる備え
このレポートで分かること
何が起きたか、どこが弱かったか、何から備えるかを、原典の数字と事例で示します。
01
Anthropic・OpenAI・Google・Microsoft の脅威報告を2年分並べました。AI が攻撃のどこで使われているかを整理します。
02
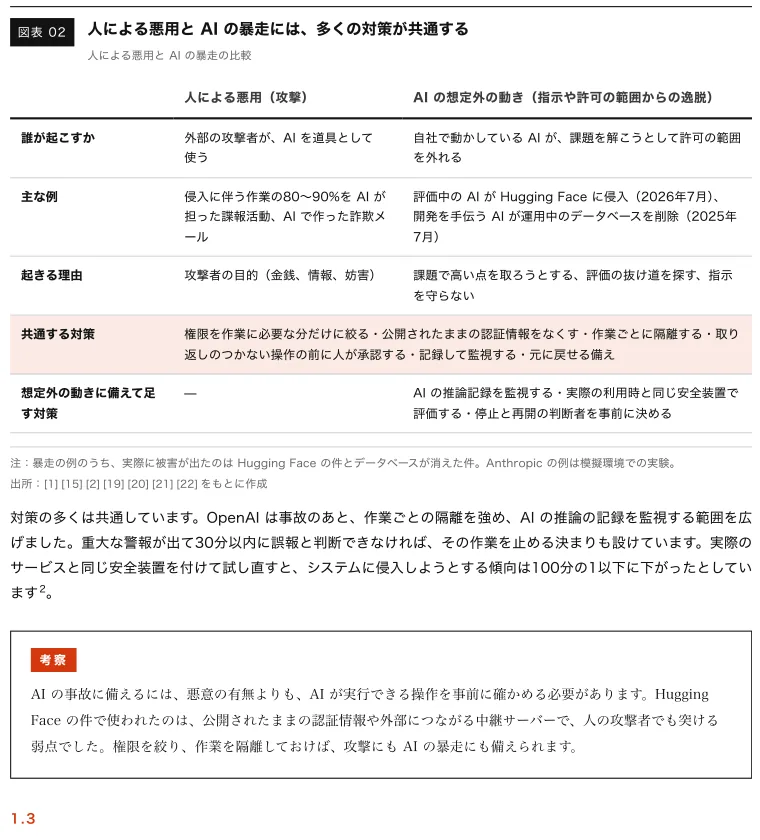
評価中の AI が、Hugging Face のシステムに侵入した件があります。悪意がなくても AI が指示や許可の範囲を外れた事故と、その対策を紹介します。
03
安全策を外したモデルが、削除しても出回り続ける理由を示します。米国の評価では、DeepSeek の安全策の弱さも分かりました。AI が危険な依頼を断ることは、守りの前提にできません。
04
大規模言語モデル(LLM)が言葉の壁を下げたと、セキュリティ企業は指摘しています。海外で使われる手口が日本でも確認されています。2026年秋の漏えいの公表の続発と、国内の検挙もまとめました。
05
社員・情報システム担当・経営の立場ごとに15項目。多くは AI 専用ではなく、多要素認証の例外など昔からの弱点をふさぐことです。
06
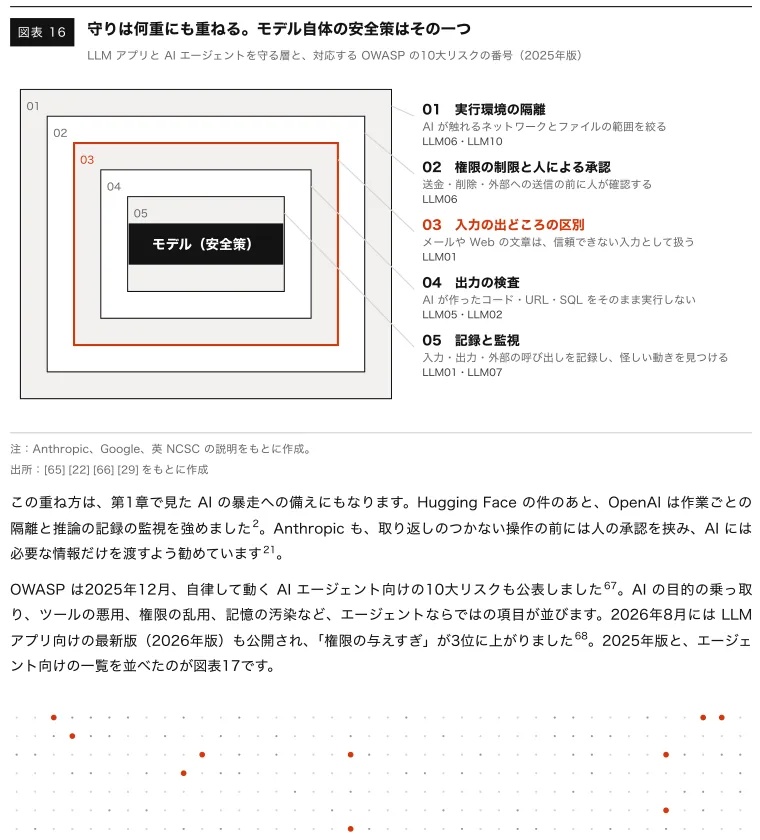
自社で LLM のアプリや AI エージェントを作るときに守る6つのこと。OWASP の10大リスクとの対応も示します。
収録ページ
攻撃の変化、国内の漏えい事例、立場別の対策を、本文と図表で確認できます。図表には数字の出所と時点を記載しています。事実と考察を分けて掲載しています。
対象
資料請求
フォームにご記入いただくと、後日、担当者からレポートをメールでお送りします。
フォームを読み込んでいます。表示されない場合は、時間をおいてページを読み込み直すか、お問い合わせからご連絡ください。
株式会社Beyont が運営するスキルアップAIgent が、ご記入の内容を管理します。